デルタフォースのセキュリティアップデートまとめです。チート行為による補償基準の最適化や、処罰通知の対応レポートなどを掲載しています。DeltaForceで補償を検索する際に参考にしてください。
2026年上半期のセキュリティアップデート
半年間のセキュリティ環境の変化について


結論
半年間G.T.I.セキュリティチームが主に取り組んできたことは、問題をより早く検知すること、セキュリティの基盤をより強固にすること、より巧妙に隠された不正行為の追跡を続けること、対策を「1度BANして終わり」にしないことの4つとなっています。
効果はすぐには現れない
これらの取り組みは、すぐに見栄えの良い数字として現れるものではありません。しかし、チート行為の発生頻度は低下し、検出される不正行為の規模も縮小しており、フェアプレイ環境も着実に改善に向かっています。
問題をより早く検知する

違反グループや不正業者の巧妙な手口
2026年初頭、一部の違反グループや不正業者が、より巧妙な手口で検知を回避し始めていました。たとえば、実際の地理的位置を偽装する手口や、異常な動作環境を隠蔽して検知されるリスクを下げる手口などです。
検知システムのレベルアップと識別能力の強化
まず着手したのが、問題の検知タイミングをできる限り前倒しにすることです。異常な環境、不審な行動パターン、およびそれらに関連する一連の流れを中心に、G.T.I.セキュリティチームは検知システムのレベルアップと識別能力の強化を進めました。
根本的なセキュリティ防御を強化する

DMAタイプのチートが登場
DMAタイプのチートが登場し始めたことで、ソフトウェアレベルの検知だけではすべてのリスクに対応しきれなくなってきました。 このタイプのチートは、外部ハードウェアやより低レイヤーのアクセス手段を利用して検知を回避するため、発見・対処の難易度が高くなります。
新たなセキュリティ防御技術を導入
| Secure Boot | デバイス起動時にシステムの起動プロセスを検証し、認証済みのコンポーネントのみが正常に動作することを許可する仕組みです。これにより、未承認のドライバーや異常なプロセスがシステムに事前介入する余地を可能な限り排除します。 |
| TPM 2.0 | ハードウェアレベルのセキュリティモジュールを通じて、実行環境の完全性を検証する仕組みです。これにより、アンチチート機能全体の信頼性と安定性をさらに高めます。 |
問題が対戦に現れてから対処するのではなく、より上流の段階で高リスクな手口をあらかじめ封じることが狙いです。プレイヤーの皆さんにとっては、これまで発見・対処が難しかった一部の低レイヤーを用いたチートが、安定して機能しにくくなることを意味します。
巧妙に隠蔽された不正行為を追い続ける

カーネルレベルの隠蔽型チートツールへの対応
ゲーム内ShellcodeやカーネルShellcodeの検知、そして悪意あるコード・異常なメモリ実行・未承認ドライバーといった、高度に隠蔽されたリスクの識別が強化されました。この種の不正行為は検知が難しく、長期にわたって対戦環境を蝕み続けるものです。
ゲームデータの保護と改ざん検知の強化
重要データの保護強化、異常な改変の監視、そしてサードパーティプログラムによるゲームデータへの不正な改ざんの識別を行いました。目的としてはこうした問題をより早く検出し、バックグラウンドで動作し続けるのを防ぐことです。
対策を「一度BANして終わり」にしない

哨戒作戦(Operation Sentinel)を正式に導入
「哨戒作戦」は、何度も違反を繰り返すプレイヤーを狙った新しい取り締まりシステムです。特に、BANされても別アカウントで戻ってくる常習犯への対策が中心になります。通常プレイヤーが安心して遊べる環境を守るための仕組みです。
デバイスセキュリティの識別能力とリスク識別能力の最適化
より多くのリスクをより上流で食い止め、問題が大きくなる前に対処するために、識別モデルと検知戦略の継続的なアップデートも進めています。
対戦体験にどう影響するのか?

対戦体験を壊す相手に遭遇する回数が一回でも減ること、ゲームの流れを不当に断ち切られることが一回でも減ること、そして安心して一戦を戦い抜けることを目的としています。
今回の対応で起こる変化一覧
| 本来対戦に紛れ込んでいたかもしれないリスクの一部が、より早い段階で遮断されるようになります。 |
| より巧妙に隠蔽され、これまで対処が難しかったチート手口が、安定して機能しにくくなります。 |
| 違反アカウントが活動を続けること、繰り返し戻ってくること、対戦を荒らし続けることがより困難になります。 |
| 実際の対戦で問題に遭遇する頻度が下がります。 |
今後の展望と、継続していく取り組み

問題はより早く検知され、リスクはより早く遮断されるようになり、対戦体験を繰り返し損なっていた状況も、着実に改善に向かっています。対戦環境を少しずつ、「このゲームを続けたい」「もう一戦やりたい」と思える状態にすることをめざしています。
今後の方向性
| 異常な環境・行動に対する識別能力のさらなる向上 |
| 基盤レベルのセキュリティ防御の強化 |
| 新型チートや不正業者の対抗手段の追跡と対処 |
| 問題が表面化してから対処するのではなく、より先手を打てる体制づくり |
| 通常のプレイヤー体験をできる限り損なわないことを前提に、違反行為の活動できる余地を狭め続けること |
不明点は公式サポートへ
自分のアカウント状態に不明点がある場合は、公式カスタマーサポートに問い合わせできます。フィードバックや異議申し立ても可能です。安心して遊べる環境づくりは、今後も続いていきます。
違反行為への処罰通知
9月21日~9月27日分の対応レポート
| PC版 |
今週(2026年10月5日~2026年10月11日)、983名のプレイヤーに対して10年間のアカウント停止措置を講じました。
具体的な対処内容としては、DMAに基づく停止/リアルタイム検出/凍結措置が133件、11,641台のデバイスを1年間利用禁止としました。
リアルタイムで不正行為を検出し阻止した回数が1,622回、不正行為による強制ログアウトが5,934回でした。 また、チーターチームへの加入について120名に警告を行い、20名に対してアカウント停止および不正利益の回収を実施しました。
「17」種類のチートツールに対して対策を講じました。 |
| モバイル版 |
265名のプレイヤーに10年間のアカウント停止措置を実施しました。不正行為をリアルタイム検出し阻止した回数は11,316回でした。
「39」種類のチートツールに対して対策を講じました。 |
| コンソール版 |
| コンソール違反処罰件数:9 |
| 経済的不正行為 |
さらに、「自動的な大量アカウント登録」、「自動マルチログイン」、「自動周回(低リスク周回)」、「自動搬入」、「自動物資売却」などの自動化スクリプトの利用に対して厳しく対処しました。
先週のみで367,411 件を取り締まり、144,890 件で不正利益を回収し、222,521アカウントを停止しました。 |
チート行為によるキルに対する補償の対象範囲を拡大
これまで、10年間のアカウント停止処分を受けたチーターによる被害のみが補償対象でしたが,今後は30日間のアカウント停止処分を受けたチーターによる被害も補償の対象となります。
過去のセキュリティアップデート
6月6日のセキュリティアップデート
G.T.I.セキュリティ-哨戒作戦
シーズン9でチート対策がさらに強化

『Delta Force』はシーズン9に入り、チート対策がさらに強化されました。これまでの通報やセキュリティチームの対応により、ゲーム環境は少しずつ改善されています。ただし、違反者も新しい回避方法を使ってくるため、対策は今も続いています。
「哨戒作戦」の内容
今回導入された「哨戒作戦」は、何度も違反を繰り返すプレイヤーを狙った新しい取り締まりシステムです。特に、BANされても別アカウントで戻ってくる常習犯への対策が中心になります。通常プレイヤーが安心して遊べる環境を守るための仕組みです。
哨戒作戦が必要な理由
BANされても戻ってくる違反者がいる

一部の違反者は、アカウントを大切にしていません。BANされても別のアカウントに乗り換え、端末BANを回避して復帰しようとします。こうしたプレイヤーは、アカウントを使い捨てのように扱っているのが特徴です。
極秘マップへの被害が大きい
特に問題になっているのが、「スペースシティ」と「タイドプリズン」です。この2つの極秘マップでは、不審なキルや理不尽な遭遇が起きやすく、通常プレイヤーの体験に大きな影響を与えていました。そのため、重点的な対策が必要になっています。
哨戒作戦とは
常習犯を見つけて制限するシステム

哨戒作戦は、BAN回避や頻繁なアカウント変更など、怪しい行動を検知するシステムです。高リスクだと判断されたアカウントには、通常のBANとは別にプレイ制限がかかります。これにより、違反者が通常プレイヤーのマッチに入りにくくなります。
既存のアンチチートと連携
哨戒作戦は、これまでの検出システムやBANシステムと一緒に動きます。単にアカウントを止めるだけでなく、違反者が活動できる場所そのものを狭めるのが特徴です。結果として、チートによる被害をより効率よく抑えられます。
制限される内容
遊べるマップが制限される

制限対象になると、オペレーションズモードで遊べるマップが限られます。プレイできるのは「零号ダム」と「ラヤリ渓谷」のみです。「スペースシティ」と「タイドプリズン」には参加できなくなります。
チームを組めなくなる
制限されたアカウントは、チーム編成ができなくなります。さらに、マッチング時も通常プレイヤーとは分けられます。これにより、一般プレイヤーが違反者と一緒に遊ぶリスクを減らせます。
マッチ中に分かりやすく表示される
対象アカウントは、対戦中に他のプレイヤーから分かるようにマーキングされます。誰が制限対象なのかを見分けやすくなるため、不審なプレイヤーへの警戒もしやすくなります。
観察期間と解除条件
いきなり永久BANとは限らない

哨戒作戦では、すべての対象アカウントをすぐに永久BANするわけではありません。誤検知の可能性も考え、一定の観察期間が設定される場合があります。この期間中のプレイ内容によって、今後の対応が判断されます。
正常にプレイすれば解除される
観察期間中に問題のないプレイを続ければ、制限が早めに解除される可能性があります。期間が終了すれば、自動的に解除される仕組みもあります。ただし、再び異常な行動が確認されると、制限の延長や強化が行われます。
不正利益の没収
チートで得た利益は没収対象

長期的な違反行為が確認された場合、不正に得た利益は没収されます。これは特定のマップだけでなく、全マップで得た利益が対象になる可能性があります。チートで得をする流れを止めるための対策です。
チーターと組んだ人も注意
自分でチートを使っていなくても、チーターと組んで利益を得た場合は対象になる可能性があります。いわゆる便乗行為も見逃されません。怪しいプレイヤーとは組まないことが大切です。
通常プレイヤーへの影響
極秘マップが遊びやすくなる

哨戒作戦により、「スペースシティ」と「タイドプリズン」の環境改善が期待できます。常習的な違反者が高難度マップから除外されるため、理不尽な遭遇は減っていくでしょう。通常プレイヤーにとって、より遊びやすい環境になります。
継続的に違反者を抑える
哨戒作戦は、一度だけの「BANの流れ」ではありません。怪しい行動が続く限り、制限も継続されます。長く続く対策なので、今後の環境改善にもつながります。
不明点は公式サポートへ
自分のアカウント状態に不明点がある場合は、公式カスタマーサポートに問い合わせできます。フィードバックや異議申し立ても可能です。安心して遊べる環境づくりは、今後も続いていきます。
1月9日のセキュリティアップデート
DMA Shieldの仕様説明とQ&A

| Q1 |
「DMA Shield」が有効になっていませんというエラーが表示されるのはなぜですか?
A:これは、ACEが強固なDMAシールドを展開するために不可欠なハードウェア機能(Intelなら「VT-d」、AMDなら「IOMMU」)が、お使いのシステムで有効化されていないことを意味します。PCのBIOS設定画面に入り、手動で該当機能を有効にするだけで解決します。 |
| Q2 |
なぜセキュリティチームは、このようなシステム変更を求めるのですか?
A:公平でクリーンな環境を守るためには、チートツールが悪用しがちなシステム領域を、我々がしっかりと管理下に置く必要があるからです。高度なチートツールの中には、システム保護機能やサードパーティー製ソフトに擬態し、バックグラウンドでゲームデータを不正に取得しながら検知をすり抜けるものがあります。こうした深層部分の権限をこちらで管理することで、そうした不正ツールの隠れ場所を根こそぎ奪うことができるのです。 |
| Q3 |
チートなんてしていません。なぜ設定が必要なのですか?私のアカウントはマークされているのでしょうか?
A:これは「能動的防衛プロトコル」の一環とお考えください。外部プログラムによるシステム脆弱性の悪用を防ぐため、セキュリティシステムは、異常なログイン環境やセキュリティリスクの兆候(過去の利用端末情報や、ネットワーク環境の変動といったデータに基づく)が見られるアカウントに対し、DMAハードウェア保護の有効化を求めています。これはあくまで予防的な措置であり、アカウントの安全性を大幅に高め、第三者によるアカウント情報の悪用リスクを極限まで低減させるためのものです。 |
▶Delta Force公式Xの投稿はこちら
シールド有効化のやり方
| Q1 |
BIOS画面に入る前に、マザーボードのメーカーを確認するには?
1.「Windowsキー+R」を押す
2.「msinfo32」と入力し、Enterキーを押す
3.「ベースボード製造元」または「システム製造元」の項目を確認 |
| Q2 |
PCのBIOS(UEFI)設定画面にはどうやって入るのですか?
ASUS:「F2」または「Del」
GIGABYTE:「F12」または「Del」
MSI:「Del」
HP:「F2」、「F12」または「Esc」(デスクトップ)
Dell:「F2」、「F12」の場合もあり
Lenovo:「F2」または「Fn+F2」
Acer/SONY:F2(一部のSONY製モデルはAssistボタン)
TOSHIBA:起動時に「F1」または「F2」
IBM/ThinkPad:起動時に「F1」 |
各メーカーのVT-d設定方法
メーカー「HP」/プラットフォーム「Intel」
| 設定手順 |
| 「Advanced」タブへ移動し、「VT-d」と「DMA Protection」にチェックを入れる |
メーカー「Lenovo」/プラットフォーム「Intel」
| 設定手順 |
| 「Security」→「Virtualization」へ移動し、「Intel VT-d Feature」と「Kernel DMA Protection」にチェックを入れる |
メーカー「ASUS」/プラットフォーム「AMD」
| 設定手順 |
| 「Advanced」→「AMD_CBS」へ移動し、「IOMMU」を「Enabled」に設定する。 (「NBIO Common options」がある場合は、さらに「DMA Protection」と「DMAr Support」も有効にする) |
メーカー「ASUS」/プラットフォーム「Intel」
| 設定手順 |
| 「Advanced」→「System Agent (SA) Configuration」へ移動し、「VT-d」を「Enabled」に設定する。 (「Control IOMMU Pre-boot Behavior」を「Enable IOMMU during boot」に設定する) |
メーカー「MSI」/プラットフォーム「AMD」
| 設定手順 |
| 「Overclocking」→「Advanced CPU Configuration」→「AMD CBS」へ移動し、「IOMMU」を 「Enabled」に設定する。(該当項目がある場合、「DMA Protection」と「DMAr Support」も有効にする) |
メーカー「MSI」/プラットフォーム「Intel」
| 設定手順 |
| 「Overclocking」→「CPU Features」へ移動し、 「Intel VT-D Tech」を「Enabled」に設定する。 (「Control IOMMU Pre-boot Behavior」を「Enable IOMMU during boot」に設定する) |
セキュアブートとTPM2.0
| Q1 |
セキュアブートやTPMとは何ですか?ゲームをプレイするたびに設定が必要ですか?
A:セキュアブートとTPM 2.0は、システム起動時に「チェーン・オブ・トラスト」を確立し、安全性が検証された正規のソフトウェアのみを読み込むようにする重要なセキュリティ技術です。これらは一度設定を行うだけで済み、再度設定する必要はありません。 |
| Q2 |
セキュアブートとTPMが有効になっているか確認するには?
1.「Windowsキー+R」を押す
2.「msinfo32」と入力し、Enterキーを押す
3.「セキュア ブートの状態」(「有効」になっていること)と、「TPM」情報(バージョンが2.0であること)を確認。「無効」または「サポートされていません」と表示される場合は、続きの設定を行う |
12月17日のセキュリティアップデート
強化型ハードウェアDMA保護の活用
| DMAとは |
| CPUという「警察官」を通さず、パーツがメモリと直接通信する仕組みを「DMA」と言います。グラフィックボードなどがこのルートを使うことで、処理の渋滞を回避しPCの高速化を実現しています。 |
| DMAチート対策「VT-d」 |
| CPUをすり抜ける「DMAチートに」対し、従来のソフト検知は無力でした。 そこで注目されるのが、ハードウェアレベルでメモリを隔離する「VT-d」技術です。 ゲーム領域を安全なコンテナに閉じ込め、物理的な不正アクセスを遮断します。 |
ACEの仕組み-どのように罠をかけるのか
| VT-dが無効の場合 |
| VT-dが無効な状態は、まさに「ゲート全開の倉庫」です。 チートデバイスは通行証(DMA権限)を持っているため、堂々と侵入し座標データを盗み見ます。 警備システムに一切感知されず、素通りで情報を抜き取られる最も危険な状態です。 |
| ACEとVT-dを有効にした場合 |
| ACEとVT-dを有効にすれば、セキュリティは「防御」から「捕獲」へ進化します。 メモリを覗こうとする不正デバイスに対し、システムが「囮」となって待ち伏せ。 手を出した瞬間に罠が発動し、逆にチーターを特定・排除する最強の布陣です。 |
正常なデバイスがデータを要求した際は、正しい保管場所へ案内されます。チートツールにはACEの「リマッピング」が発動し、データのない「虚無の領域」へと誘導します。
アンチチートの成果
| 恒久的なハードウェアBAN |
| DMAカードによるリマッピング回避の試みを検知した場合、ACEはそのハードウェアの固有識別情報を記憶します。これにより、チーターは「アカウントの作り直し」による再犯が困難になります。 |
| レーダーの無力化 |
| タイドプリズンにおいて、敵が自分の位置を予知しているかのような理不尽な状況は激減するでしょう。DMAレーダーチートは、もはや「盲目」同然となります。 |
| エコシステムの浄化 |
| 本対策の導入は、不正行為に対する抑止力を飛躍的に高めるものです。高額な機材を要するDMAチートの無力化は、チート利用者にとっての「投資対効果」を消失させ、不正を行う意欲そのものを根幹から断ち切ります。 |
11月28日のセキュリティアップデート
アンチチート対策(ACE)について

ACEは、20年間にわたりゲーム業界の最前線を守るセキュリティシステムとして進化してきました。あらゆる脅威に対応するワンストップ型の防衛網を構築しています。長年のデータと技術を活かし、公平で健全なゲーム環境を維持し続けています。
各プラットフォームごとのACE装備
| PC版における優位性 |
| PC版には、複数の層で不正行為を検出するアンチチートシステム「ACE」が導入されています。 クライアントの異常検知やチートの特徴識別、行動異常検知を組み合わせた多角的なチェックが特徴です。 特に挙動解析では、反応速度や移動軌跡をもとに、オートエイムや透視などの不正を検出します。 |
| モバイル版のセキュリティ強化 |
| モバイル版のACEは、予防に重点を置いた多層的なアンチチート戦略です。アンチデバッグ、コード保護、リソース堅牢化により、不正な解析や改変の完全防止を徹底しています。改変ツールや仮想環境を検知した場合、即座に強制ログアウト対応を実行します。 |
| 経済およびコンテンツの健全性確保 |
| ACEの検知対象は、オートエイムだけでなくRMTや悪質な迷惑行為にも及んでいます。経済活動への監視も行われ、取引所での不正な通貨や取引をチェックしています。 監査システムにより、暴言や不適切な音声・画像はリアルタイムで防止される仕組みです。 |
11月10日のセキュリティアップデート
コンソール版セキュリティシステム更新
| アップグレード内容 |
| クロスプレイ時のみキーボード&マウス有効可能 |
| 不正なキーボード&マウスアダプター使用の検出 |
| マクロ/スクリプトアダプターの排除 |
| 改造コントローラーの使用防止 |
| 自動射撃の使用防止 |
| エイムボットの使用防止 |
主にコントローラー関連でセキュリティの強化が実施されました。コンソール版でマウスやキーボードを使用する場合は、クロスプレイ設定をオンにしてプレイしましょう。
リプレイメカニズムの改善
リプレイメカニズムの改善により、解析時間が約70%短縮されました。また、チートの検出も60%以上迅速化されて、これまでより素早く不正行為を特定できるようになっています。
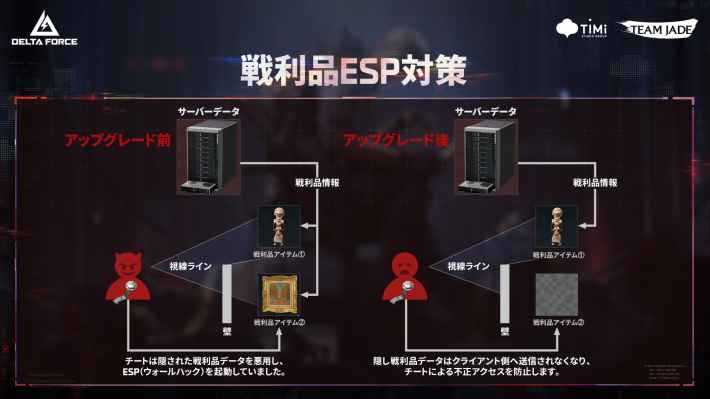
戦利品ESP対策
チーターは戦利品のデータを悪用して、ESP(ウォールハック)を起動していました。対策として、戦利品データはクライアント側へ送信されない仕様に変更されて、ウォールハックによる不正アクセスを防止する仕組みが導入されています。
9月5日のセキュリティアップデート
モバイル版カーネルレベルチート対策

| カーネルレベルチートとは |
| カーネルレベルチートは、スマホのOSの中核(カーネル層)に直接侵入し、最高権限を悪用してゲームの防御をすり抜けるチートです。これにより「透視」や「オートエイム」などの不正機能を実現でき、検出システムから身を隠すことも可能です。通常のチートより発見されにくく、影響が極めて大きいため、最も悪質な手法とされています。 |
検出が極めて困難なカーネルレベルチートに対する対策が公開されました。チート行為や利用規約違反が確認された場合は、運営から適切な制限措置が講じられます。
検出システム&対策
| 検出システム&対策の内容 |
| G.T.I.セキュリティチームは多層防御型システムを導入し、暗号化や独自検出技術でカーネルレベルチートを無効化・特定できるようにしました。さらにAIによるリプレイ解析を行い、不正行為に迅速に対応します。チート利用者は10年間アカウント停止となり、端末へのウイルス感染や個人情報漏洩など重大なリスクも伴います。 |
ゲームバランスを破壊するチートツールは決して利用しないでください。チート利用者は10年のアカウント停止となるため、ルールを順守してデルタフォースを楽しみましょう。
7月30日のセキュリティアップデート
チート行為による補償基準の最適化

| 物資が返却される流れ |
| ① | 対戦中、チートプレイヤーにキルされたことにより撤収に失敗 |
| ② | チートプレイヤーのアカウントが10年間停止 |
| ③ | 上記条件を満たした後、チート行為によるキルに対する補償はチートプレイヤーアカウントが10年停止のペナルティを受けたあと、1~3営業日以内にゲーム内メールで送られる予定 |
チート行為を確認した場合や、チーターに倒された際は、通報ボタンから運営へ報告してください。10年間のアカウント停止を知らせるメールが届いても物資が返還されない場合は、運営サポートに問い合わせてみましょう。
▶通報のやり方はこちら
ゲーム攻略班の所感

セキュリティアップデート後は、条件を満たした場合に限り高確率で装備が返還されました。10年停止の通知から返還されるまで、数日かかる場合もあります。
ゲーム内資産安全規範制度

オフライン取引や外部プラットフォームを利用した不正チャージなどは、ゲームの公平性を損なう重大な違反行為です。こうした行為に対して運営は、アカウント停止や追徴措置などを含む厳正な取り締まりを行うと発表されました。
不正に該当する行為
| 不正行為の一覧 |
| 盗んだハヴォックコインやデルタコイン(チケット)、および不正なクレジットカード決済などで入手したデルタコイン(チケット)を取引所や市場、その他の手段を通じてコイン(チケット)を購入するプレイヤーに流出 |
| 外部プラットフォームを通じて割安でデルタコイン(チケット)をチャージする、または外部プラットフォームを利用したうえで市場で高額出品し、安価で転売・デルタコイン(チケット)を取得 |
| スクリプトなどによる自動周回、アイテムの自動買い占めによる利益獲得など、プレイヤーのゲーム体験を著しく損なう行為 |
| ゲームの脆弱性を利用したアイテム/資源/トークンの不正取 |
| プレイヤーが不正手段(プログラムの脆弱性、システムの欠陥、データパケットの改ざんを含むがこれらに限らない)によって、ゲーム内で未承認のレアアイテムや高価値アイテム、ゲーム内通貨を獲得 |
| プレイヤーが不正手段で他プレイヤーから資源またはストア資源を獲得 |
デルタフォース攻略情報
ランキング記事
オペレーションズマップ攻略
マンデルブリック情報
スキン情報
おすすめ設定記事
ウォーフェア解説
オペレーションズ解説
ブラックホークダウン解説
システム解説


 レクイエム
 ダイアウルフ
 威龍
 ノーネーム
 ゲイル
 スティンガー
 蠱毒
 フリンダラ
 ローバー
 ウルル
 ディープブルー
 ギズモ
 N-2
 ルナ
 ハッキングクロー
 ラプター
 モールス



 最強武器ランキング
 モバイル最強武器ランキング
 最強キャラランキング
 モバイル最強キャラ
 最強コスパ武器ランキング
 最強ナイフスキンランキング
ログインするともっとみられます